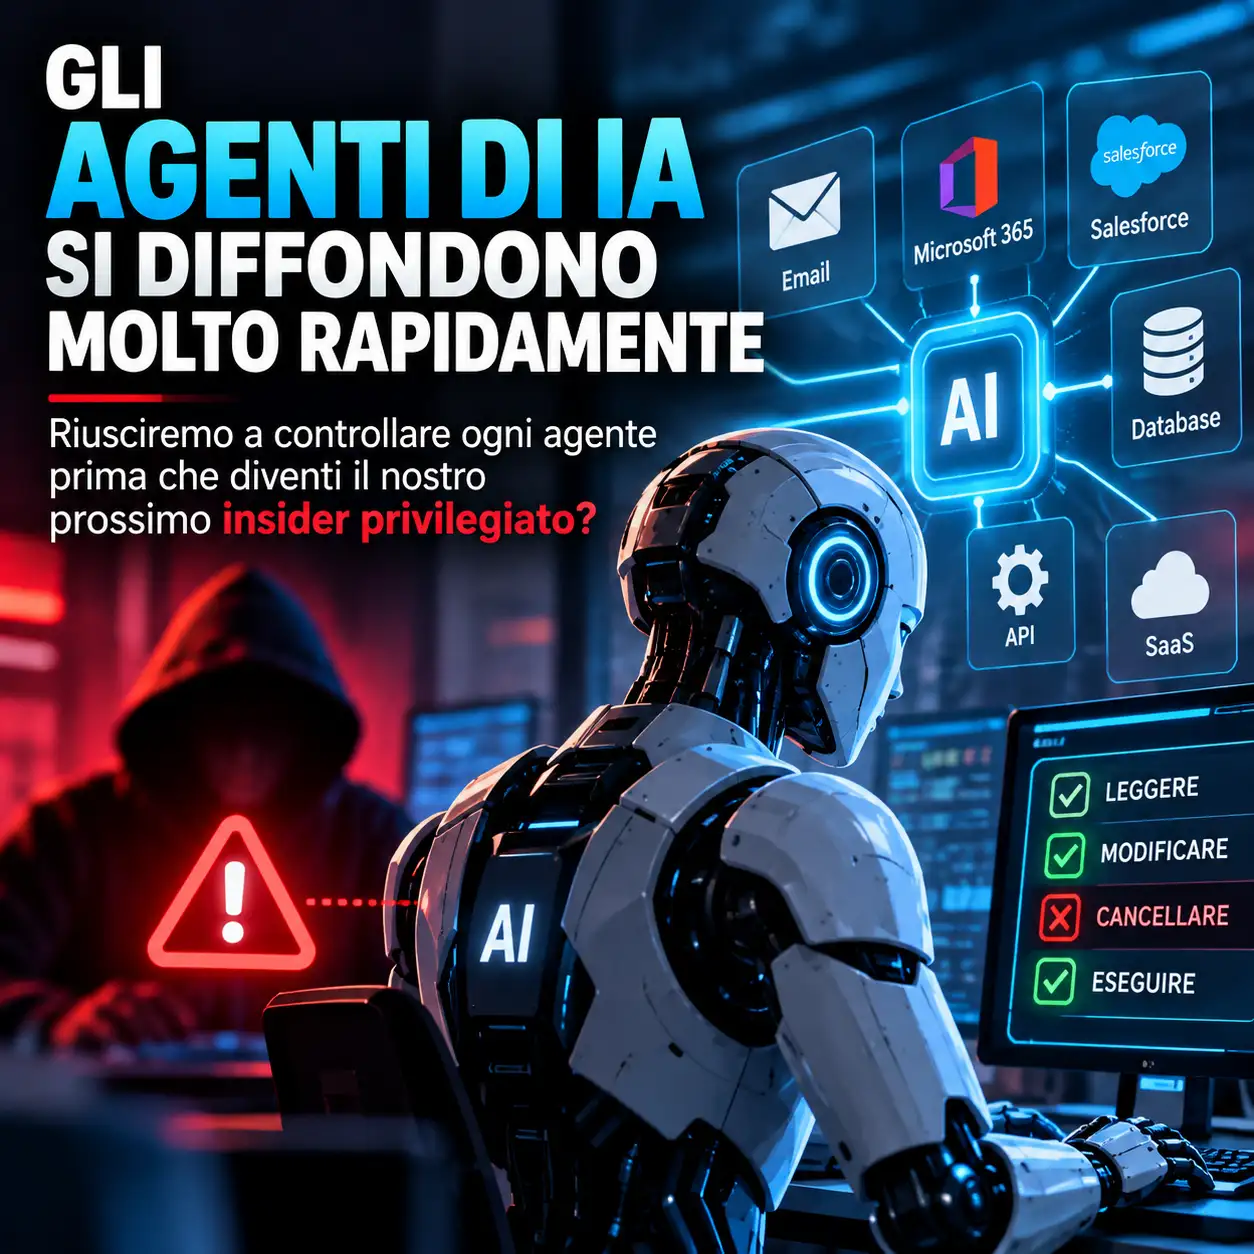
News: Agenti IA sempre più autonomi: il nuovo rischio è un “insider privilegiato” digitale 🤖🔐 Gli agenti di Intelligenza Artificiale stanno entrando rapidamente nelle aziende e non si limitano più a generare testi: possono leggere email, accedere ad applicazioni SaaS, interrogare database, utilizzare API e strumenti MCP e persino modificare dati o avviare flussi di lavoro. Per Check Point, questo cambia profondamente il modo in cui deve essere affrontata la sicurezza informatica. Markdown incollato
AI agents are rapidly evolving from simple assistants into autonomous systems capable of accessing data, using APIs and performing real business actions. This creates a new cybersecurity challenge: organizations must control not only what an AI agent can access, but also what actions it is allowed to execute.
⚠️ Il punto centrale è considerare ogni agente IA come un possibile “insider privilegiato”. Un agente collegato a Microsoft 365, Salesforce, ServiceNow, cloud o database interni può infatti leggere informazioni, prendere decisioni e modificare sistemi in pochi secondi, anche senza approvazione umana per ogni singola operazione. Markdown incollato
🔑 Il tradizionale principio del privilegio minimo non basta più. Sapere a quali risorse può accedere un agente è importante, ma diventa fondamentale decidere anche quali azioni può compiere in uno specifico contesto. Un agente autorizzato a leggere un database, per esempio, non dovrebbe automaticamente poter cancellare i record. Markdown incollato
🛑 Check Point suggerisce quindi di stabilire limiti rigidi alle operazioni più pericolose. Un’azienda potrebbe consentire agli agenti di creare, leggere o aggiornare dati, ma vietare completamente operazioni come DELETE sui sistemi di produzione, lasciando l’ultima parola alle policy di sicurezza esterne all’agente. Markdown incollato
⚙️ Diventa inoltre fondamentale il controllo in tempo reale. Gli agenti operano molto rapidamente e una richiesta tecnicamente valida potrebbe comunque produrre un risultato indesiderato. Le policy di runtime devono quindi poter bloccare un’azione rischiosa prima che venga realmente eseguita. Markdown incollato
👤 Ogni agente utilizzato in produzione dovrebbe anche avere un responsabile chiaramente identificato, perché l’autonomia operativa non può significare assenza di responsabilità. Markdown incollato
💉 Tra i rischi più delicati resta la prompt injection: contenuti malevoli potrebbero convincere un agente autenticato a utilizzare strumenti legittimi per eseguire azioni che i progettisti non avevano previsto. In questi casi autenticazione e autorizzazione possono funzionare correttamente, mentre il comportamento finale resta comunque pericoloso. Markdown incollato
Check Point propone quindi di estendere il concetto di Zero Trust agli agenti IA, valutando continuamente identità, contesto, dati, strumenti, azione richiesta e comportamento, invece di concedere una fiducia permanente dopo l’autenticazione. Markdown incollato
La conclusione è chiara: oltre al “privilegio minimo”, l’era dell’IA agentica potrebbe richiedere anche una sorta di “minima agenzia”, concedendo a ogni agente soltanto l’autonomia strettamente necessaria per svolgere il proprio compito. Markdown incollato
Secondo voi le aziende sono già pronte a controllare agenti IA capaci di agire autonomamente sui sistemi, oppure la tecnologia sta correndo più velocemente della sicurezza? 👇
Se ti piacciono tecnologia, gaming, unboxing e recensioni, seguimi su ZazoomTek.
Subscribe ▶️ YouTube: @ZazoomTek ❤️ Patreon: ZazoomTek 🎵 TikTok: @zazoomtek 💬 WhatsApp: ZazoomTek
#IntelligenzaArtificiale #AISecurity #Cybersecurity #AIAgents #CheckPoint #ZeroTrust #PromptInjection #TechNews #ZazoomTek