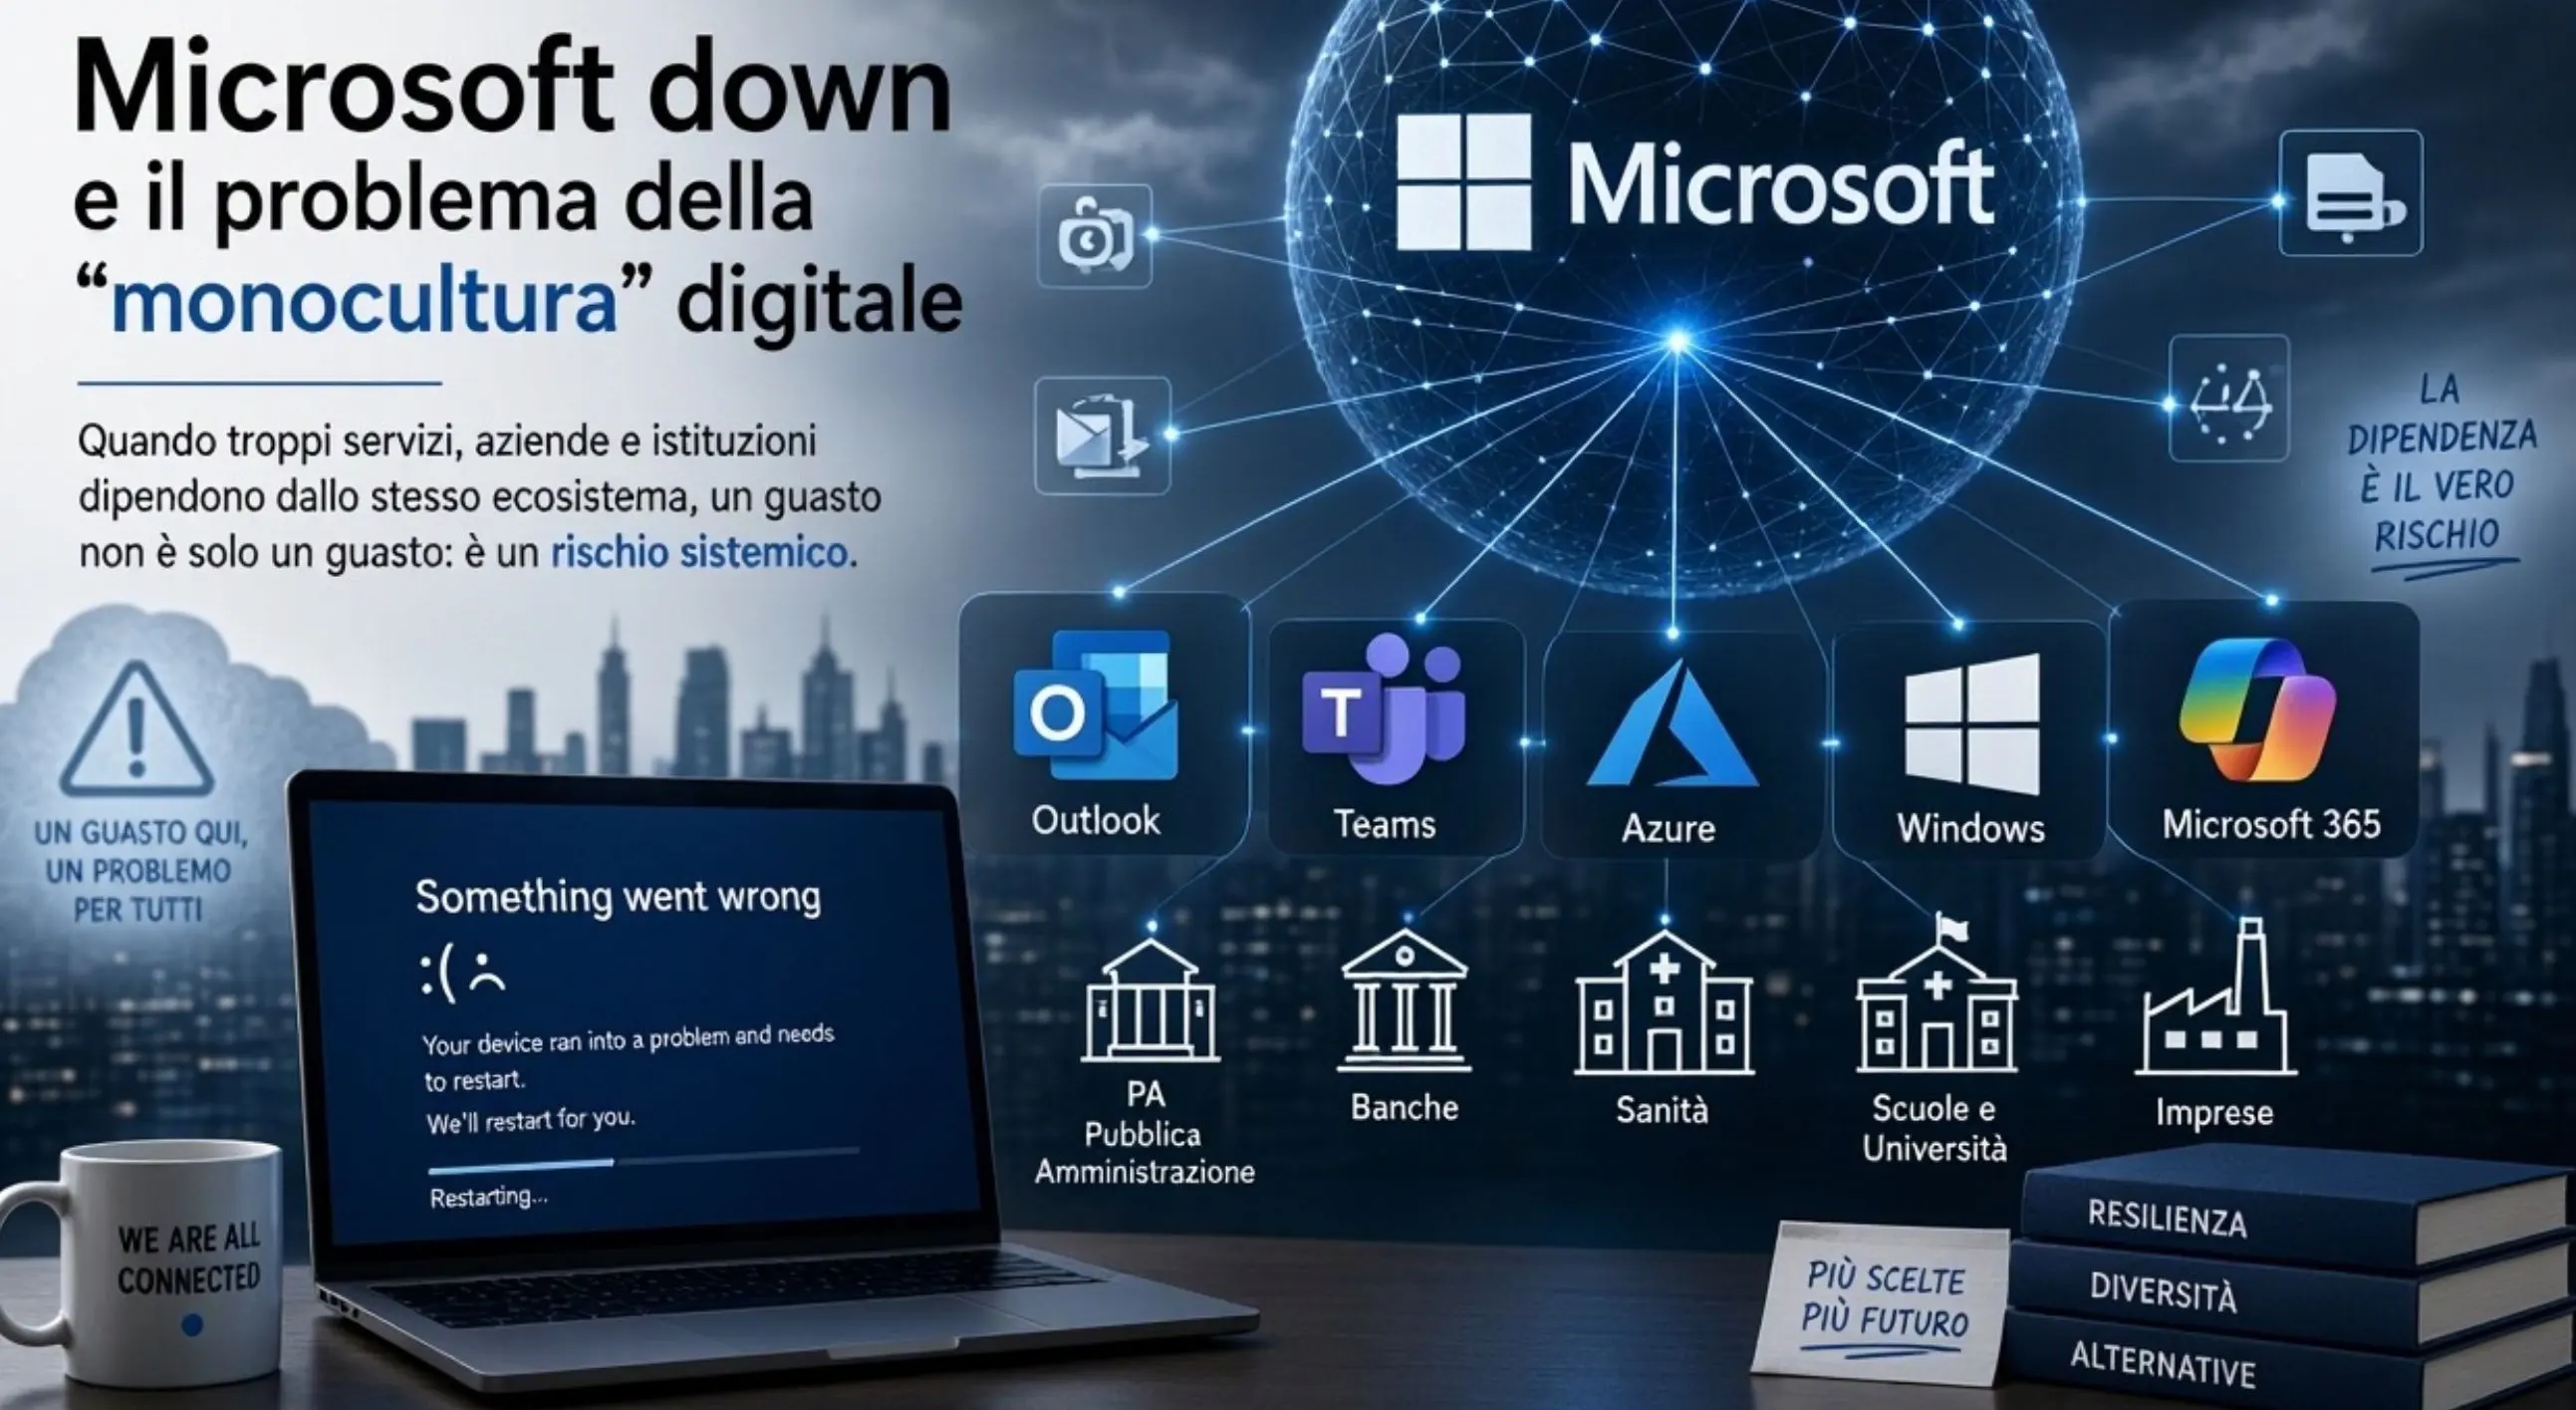
NEWS SPECIALI: Microsoft down e il rischio della “monocultura” digitale: perché dipendere da pochi fornitori è pericoloso
Il blocco globale di Microsoft 365 riporta al centro una questione sempre più importante: la dipendenza di aziende e organizzazioni da un numero ristretto di grandi fornitori tecnologici. Secondo Check Point, un singolo guasto può compromettere contemporaneamente comunicazioni, autenticazioni e accesso a numerosi servizi, creando anche nuove opportunità per i cybercriminali.
Il disservizio Microsoft e una fragilità sempre più evidente
L'interruzione globale dei servizi Microsoft 365, iniziata giovedì pomeriggio e risolta sabato 14 novembre 2026, ha lasciato numerose organizzazioni senza accesso a strumenti quotidiani come Outlook e Teams. Un episodio che ha evidenziato quanto le attività di aziende e professionisti siano ormai legate alla disponibilità di piattaforme online gestite da pochi grandi operatori. Non si tratta soltanto dell'impossibilità di leggere la posta elettronica o partecipare a una riunione: quando un servizio centrale smette di funzionare, possono diventare inaccessibili anche altri strumenti che utilizzano le stesse infrastrutture di autenticazione.
La “monocultura” digitale e il problema dei singoli punti di vulnerabilità
Secondo Check Point Software Technologies, il mondo digitale sta progressivamente sviluppando una forma di monocultura tecnologica, nella quale un numero limitato di fornitori gestisce servizi essenziali per un'enorme quantità di organizzazioni. Questa concentrazione aumenta il rischio dei cosiddetti single point of failure, ovvero singoli punti di vulnerabilità capaci di provocare conseguenze su larga scala. Il problema non riguarda esclusivamente Microsoft: nel corso del 2026, anche i danneggiamenti ai cavi sottomarini, la vulnerabilità PHP2Shell e un'importante interruzione dei servizi AWS hanno mostrato quanto la dipendenza da infrastrutture condivise possa influenzare la connettività e l'accessibilità delle piattaforme digitali.
Quando un guasto diventa un'opportunità per i cybercriminali
Le conseguenze di un'interruzione non si fermano ai problemi operativi. Durante un'emergenza, gli utenti cercano rapidamente soluzioni per recuperare l'accesso ai propri account e i criminali informatici possono sfruttare questa situazione attraverso falsi messaggi di assistenza, collegamenti fraudolenti per il ripristino delle credenziali, tentativi di impersonificazione degli help desk e truffe legate ai pagamenti. Anche le aziende possono commettere errori pericolosi, ad esempio allentando temporaneamente i controlli di sicurezza nel tentativo di ripristinare il lavoro. Roberto Pozzi, Vice President Southern Europe di Check Point Software Technologies, sottolinea proprio questo rischio: quando posta elettronica e autenticazione smettono contemporaneamente di funzionare, anche servizi apparentemente indipendenti possono diventare irraggiungibili, mentre i cybercriminali approfittano della confusione generata dal disservizio.
Come possono proteggersi le aziende
Per ridurre i rischi, Check Point raccomanda innanzitutto di non disattivare l'autenticazione a più fattori e gli altri controlli di sicurezza per aggirare temporaneamente un'interruzione. Qualsiasi modifica straordinaria deve essere documentata e successivamente annullata. Le richieste di reimpostazione delle password, modifica degli accessi o variazione delle coordinate di pagamento dovrebbero essere verificate attraverso un secondo canale di comunicazione. È inoltre importante predisporre strumenti alternativi, sicuri e autorizzati dall'azienda, evitando che i dipendenti ricorrano a caselle personali o applicazioni non approvate. La formazione contro il phishing deve ricordare di non utilizzare collegamenti ricevuti attraverso presunti messaggi di ripristino. Una volta tornati alla normalità, le organizzazioni dovrebbero infine controllare gli accessi e le modifiche amministrative effettuate durante il disservizio, individuando eventuali attività sospette o non autorizzate.
La resilienza digitale passa dalla diversificazione
La soluzione proposta da Check Point non consiste semplicemente nel sostituire un fornitore con un altro, ma nel progettare infrastrutture capaci di continuare a funzionare anche quando uno dei servizi principali diventa indisponibile. Sistemi di comunicazione e autenticazione indipendenti, procedure di emergenza e alternative già verificate possono limitare l'impatto di un guasto. La resilienza digitale richiede quindi una strategia che riduca la dipendenza da un unico operatore e impedisca che un problema circoscritto si trasformi in un blocco generalizzato delle attività.
Il Punto
Il caso Microsoft 365 dimostra quanto sia delicato l'equilibrio dell'attuale ecosistema digitale. La concentrazione di servizi essenziali nelle mani di pochi operatori offre vantaggi in termini di integrazione e gestione, ma può amplificare enormemente le conseguenze di un'interruzione. La vera sfida per le aziende non è soltanto ripristinare rapidamente i servizi, ma prepararsi a funzionare anche quando le piattaforme da cui dipendono smettono di essere disponibili.
Domanda per la community
Se Microsoft 365, Outlook e Teams diventassero improvvisamente irraggiungibili per diverse ore, riuscireste a continuare a lavorare utilizzando strumenti alternativi? Pensate che le aziende dovrebbero investire maggiormente nella diversificazione dei servizi digitali? Rispondi sul canale Youtube!
Se ti piacciono tecnologia, gaming, unboxing e recensioni, segui ZazoomTek.