

La crescita degli agenti di intelligenza artificiale sta cambiando profondamente il modo in cui le aziende devono affrontare governance, sicurezza e resilienza. Secondo Dave Russell, Senior Vice President e Head of Strategy di Veeam Software, definire policy e autorizzazioni non basta più: per governare realmente l’AI bisogna sapere dove opera, quali dati utilizza, quali azioni esegue e quali conseguenze produce nei sistemi aziendali.
L’88% utilizza o sperimenta agenti AI, ma solo il 28% riesce davvero a controllarli
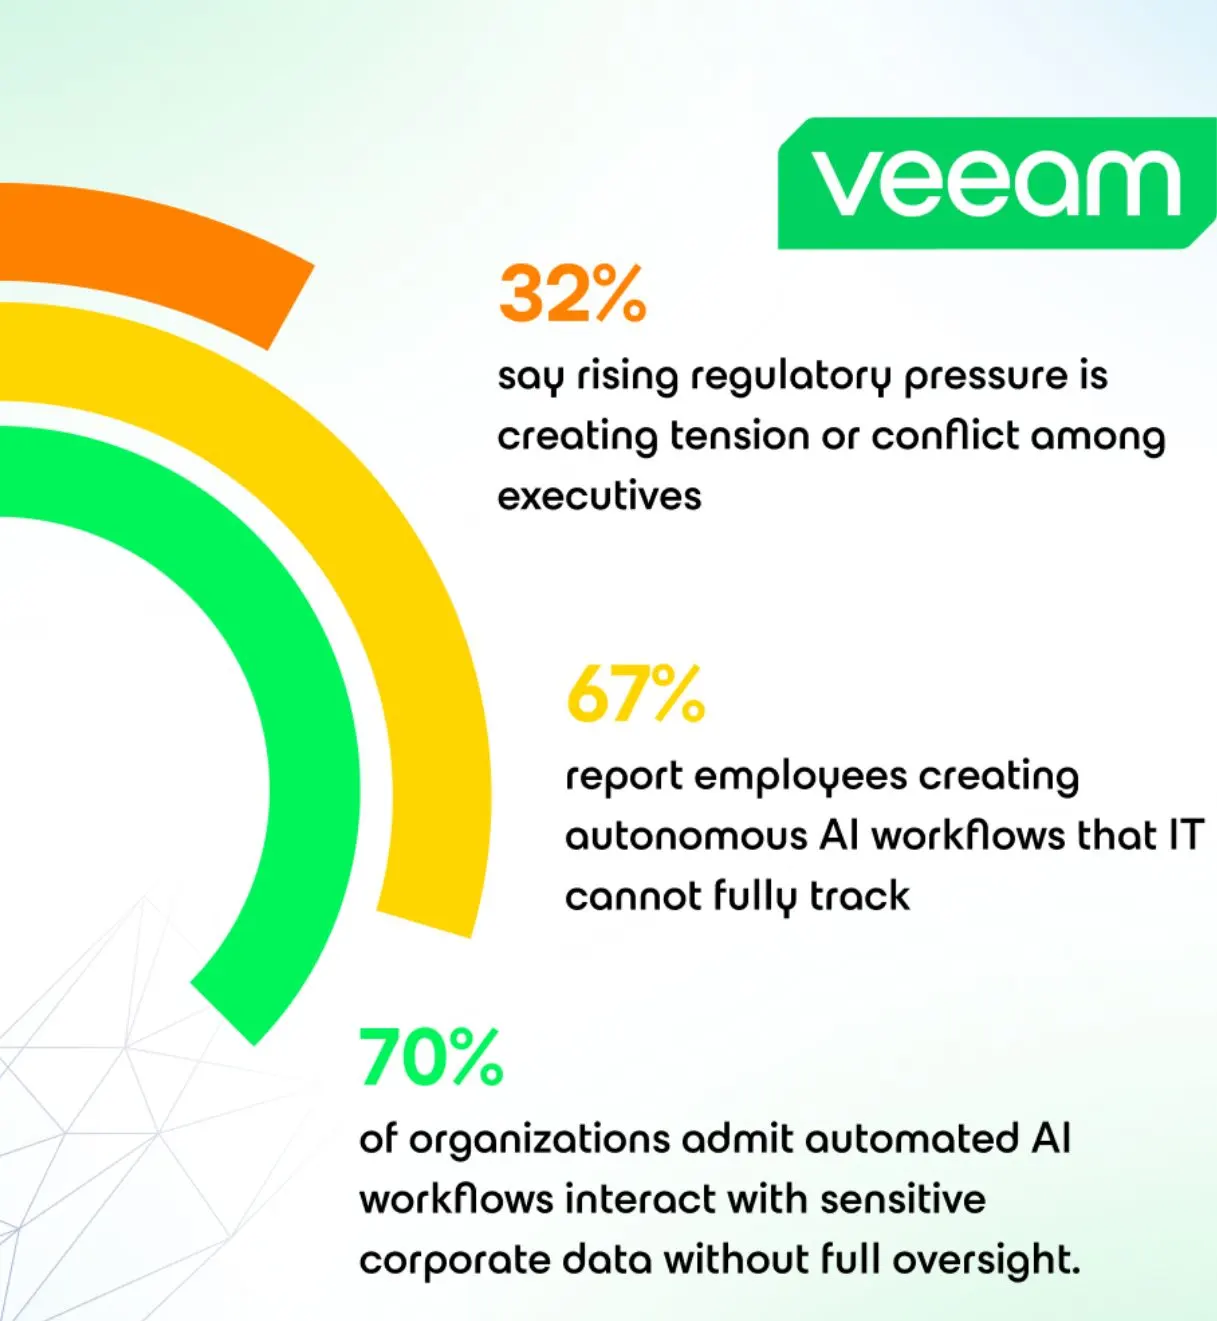
Il dato più significativo riguarda il divario tra adozione e capacità di monitoraggio. L’88% delle organizzazioni utilizza già agenti AI oppure ne sta sperimentando l’adozione, ma soltanto il 28% dichiara di riuscire a identificare con certezza sistemi AI che operano fuori dai parametri autorizzati. Un divario destinato a diventare più importante man mano che questi strumenti acquisiscono maggiore autonomia.
Gli agenti AI non si limitano più a suggerire
La differenza rispetto alle precedenti generazioni di strumenti intelligenti è nella capacità di agire direttamente. Gli agenti possono accedere ai dati, interagire con applicazioni, modificare sistemi e prendere decisioni con una supervisione umana sempre più ridotta. Una persona può autorizzarne l’introduzione, ma questo non significa essere automaticamente in grado di seguirne ogni comportamento una volta che il sistema entra in produzione.
L’AI può modificare direttamente gli ambienti di produzione
Per la prima volta le organizzazioni devono gestire sistemi capaci di cambiare autonomamente lo stato degli ambienti operativi. Un’azione apparentemente corretta può modificare record, configurazioni o autorizzazioni e propagare i propri effetti attraverso più piattaforme prima che qualcuno si accorga del problema. La governance deve quindi includere la possibilità di ricostruire esattamente ciò che è accaduto.
Il problema ricorda il cloud, ma con una differenza decisiva
La difficoltà nel mantenere visibilità completa non è nuova: con cloud e SaaS, i team IT hanno spesso scoperto applicazioni o macchine virtuali soltanto dopo la loro attivazione. Con l’AI, però, il problema cambia dimensione perché un agente non si limita a esistere nell’infrastruttura, ma interagisce attivamente con dati, applicazioni e workload a una velocità che può superare la capacità di supervisione manuale.
Bisogna sapere a quali dati può accedere ogni agente
Una volta individuati gli agenti AI presenti nell’organizzazione, diventa necessario conoscere esattamente il loro perimetro operativo. Quali dati alimentano le loro decisioni? Quali sistemi possono modificare? Quali privilegi possiedono? E soprattutto, chi è responsabile dei risultati prodotti? Senza queste informazioni, il controllo rimane inevitabilmente incompleto.
Bloccare l’AI non è una soluzione realistica
Impedire semplicemente l’utilizzo degli strumenti AI non rappresenta una strategia sostenibile. I dipendenti continueranno a cercare tecnologie capaci di semplificare e velocizzare il proprio lavoro, anche quando non sono formalmente approvate. L’obiettivo dovrebbe essere quindi rendere l’AI sufficientemente visibile da poter essere compresa, controllata e utilizzata in sicurezza.
Gli agenti devono essere gestiti come software di produzione
Veeam propone di applicare all’intelligenza artificiale la stessa disciplina utilizzata per i sistemi software più critici: test prima del rilascio, verifica degli accessi, monitoraggio delle modifiche, documentazione delle dipendenze e procedure di continuità operativa. La differenza fondamentale è che gli agenti possono continuare ad agire autonomamente dopo il deployment, rendendo il monitoraggio continuo ancora più importante.
Testing e dati reali diventano parte della governance
Verificare un agente soltanto in condizioni controllate potrebbe non essere sufficiente. Prima dell’utilizzo su sistemi aziendali critici è necessario considerare anche la qualità e la rappresentatività dei dati con cui entrerà realmente in contatto. Dataset affidabili diventano quindi una componente essenziale del processo di validazione e del framework complessivo di governance.
Serve anche una responsabilità chiaramente definita
Quando la supervisione dell’AI viene distribuita tra più team senza ruoli precisi, diventa difficile stabilire chi debba rispondere di una decisione errata o di un incidente. Definire responsabilità e ownership diventa quindi fondamentale per costruire accountability e fiducia nell’utilizzo di sistemi autonomi.
La resilienza AI non significa soltanto evitare downtime
Un agente potrebbe provocare danni senza interrompere alcun servizio. Il sistema potrebbe continuare a funzionare mentre vengono modificati migliaia di file, alterati record o cambiate configurazioni. In questi casi il problema non è semplicemente ripristinare l’intera infrastruttura, ma capire esattamente quali elementi siano stati modificati e intervenire soltanto dove necessario.
Ogni azione dovrebbe lasciare una traccia
Per effettuare un ripristino selettivo serve una catena di evidenze che permetta di collegare ogni agente alle azioni eseguite, ai dati utilizzati e alle modifiche generate. Senza questo contesto, il recupero rischia di basarsi su ipotesi invece che su informazioni verificabili.
Prepararsi agli errori prima di mettere l’AI in produzione
Prima di distribuire un agente, le aziende dovrebbero già sapere cosa fare se il comportamento diventa imprevedibile, chi può sospenderlo, quali procedure alternative garantiscono la continuità e se le modifiche introdotte possono essere annullate selettivamente. La resilienza, in questo scenario, significa riuscire a identificare rapidamente un errore, limitarne l’impatto e correggerlo senza compromettere l’intera organizzazione.
La vera preparazione all’AI parte dalla visibilità
Secondo Veeam, le organizzazioni più preparate non saranno necessariamente quelle che adotteranno più agenti, ma quelle capaci di comprenderne il comportamento e mantenerne il controllo nel tempo. Serve quindi un inventario aggiornato dei sistemi AI, conoscenza dei dati accessibili, visibilità sulle autorizzazioni, responsabilità definite e possibilità di ricostruire ogni azione importante.
Governance significa sapere cosa ha fatto davvero l’AI
Definire ciò che un agente può fare rappresenta soltanto il primo passo. La sfida più complessa consiste nel sapere ciò che ha realmente fatto, quali effetti ha prodotto e come correggere rapidamente eventuali conseguenze indesiderate. È da questa capacità di osservazione e controllo che può nascere una fiducia concreta nell’intelligenza artificiale utilizzata all’interno delle imprese.
Secondo voi le aziende sono realmente pronte a controllare agenti AI sempre più autonomi oppure l’adozione sta avanzando più velocemente degli strumenti di governance?
zazoomtek